
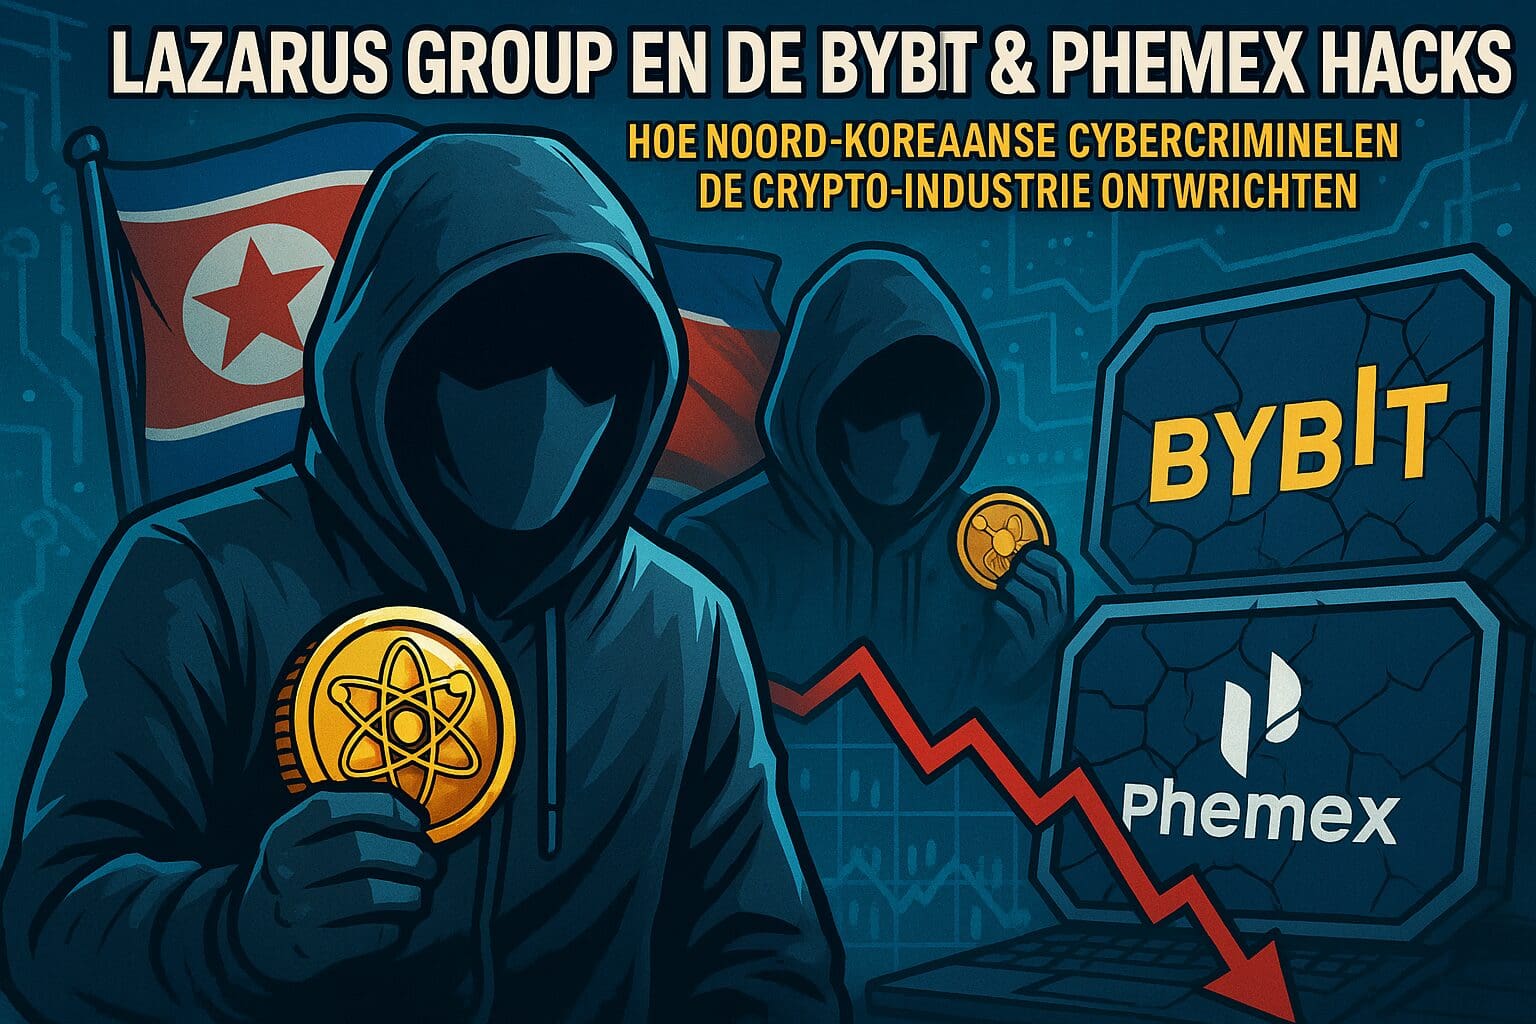
De cryptowereld werd recent opgeschrikt door een reeks verontrustende hacks waarbij miljarden dollars aan digitale activa werden buitgemaakt. Onderzoekers wijzen naar de beruchte Lazarus Group, een door Noord-Korea gesponsorde hackersorganisatie met een lange geschiedenis van cyberaanvallen op financiële instellingen en cryptobeurzen. De recente aanvallen op Bybit en Phemex laten zien hoe geraffineerd deze groep te werk gaat en welke risico’s crypto-gebruikers en bedrijven lopen. In dit artikel duiken we diep in de modus operandi van de Lazarus Group, de impact van hun aanvallen en hoe beleggers zich kunnen beschermen tegen dit groeiende gevaar.
Wie is de Lazarus Group?
De Lazarus Group is een hackerscollectief dat wordt gelinkt aan het Noord-Koreaanse regime. De groep staat bekend om geavanceerde cyberaanvallen, gericht op het stelen van financiële middelen om het door sancties getroffen land te ondersteunen. Hun eerste grote aanval vond plaats in 2014 op Sony Pictures Entertainment, waarbij vertrouwelijke gegevens werden gelekt als vergelding voor een film die kritiek leverde op Noord-Korea. Sindsdien heeft Lazarus zijn focus verlegd naar financiële instellingen, met name banken en cryptobeurzen.
In de afgelopen jaren hebben cybersecurity-experts de groep verantwoordelijk gehouden voor enkele van de grootste crypto-heists ooit. In 2022 werd bijvoorbeeld Ronin Network, het blockchain-netwerk achter het populaire spel Axie Infinity, getroffen door een aanval waarbij 620 miljoen dollar werd buitgemaakt. De groep maakt gebruik van complexe phishing-campagnes, malware en social engineering om toegang te krijgen tot netwerken en fondsen te stelen.
De Bybit en Phemex Hacks: Wat Weten We Tot Nu Toe?
Op 21 februari 2025 werd bekend dat Bybit, een van de grootste cryptobeurzen ter wereld, getroffen was door een hack waarbij maar liefst 1,5 miljard dollar werd gestolen. Kort daarvoor had ook Phemex, een andere populaire beurs, een aanval ondergaan waarbij 30 miljoen dollar verdween. Blockchain-onderzoeker ZachXBT ontdekte al snel een verband tussen beide incidenten. De gestolen fondsen werden via een gedeeld blockchain-adres gemengd, wat wijst op een gecoördineerde operatie.
Het meest verontrustende aan deze aanvallen is dat ze mogelijk voortkomen uit een geavanceerde inbraak in cold wallets. Normaal gesproken worden deze wallets als veilig beschouwd omdat ze offline zijn, maar de Lazarus Group lijkt manieren te hebben gevonden om ook deze te compromitteren. Dit roept vragen op over de veiligheid van digitale activa, zelfs bij grote, goed beveiligde platforms.
Hoe Werkt de Lazarus Group?
De hackersgroep gebruikt een combinatie van social engineering, geavanceerde malware en blockchain-analyse om toegang te krijgen tot cryptomunten. Hun strategieën omvatten:
- Phishing-campagnes: Medewerkers van cryptobedrijven worden doelgericht aangevallen via nep-e-mails of social media-berichten die hen verleiden om kwaadaardige software te downloaden.
- Exploitatie van kwetsbaarheden: Zodra de hackers toegang krijgen tot een netwerk, zoeken ze naar kwetsbaarheden in beveiligingsprotocollen om zich verder te verspreiden.
- Gebruik van mixers en privacy-tools: Om hun sporen te verbergen, gebruiken ze diensten zoals Tornado Cash en andere mixers om de herkomst van gestolen fondsen te verdoezelen.
- Aanvallen op leveranciers: In sommige gevallen hebben ze softwarebedrijven gehackt die tools leveren aan cryptobeurzen, waardoor ze indirect toegang krijgen tot klantgegevens en wallets.
De Impact van deze Hacks op de Crypto-industrie
Elke grote hack brengt niet alleen financiële schade toe, maar schaadt ook het vertrouwen in de cryptosector. Gebruikers en investeerders verliezen geld, terwijl beurzen onder druk worden gezet om hun beveiligingsmaatregelen aan te scherpen. De aanval op Bybit is de grootste crypto-heist tot nu toe, en experts vrezen dat soortgelijke aanvallen in de toekomst zullen blijven plaatsvinden.
Bovendien trekken dergelijke incidenten de aandacht van toezichthouders wereldwijd. Overheden en financiële instellingen gebruiken deze hacks als argument om strengere regelgeving op te leggen aan cryptobeurzen en gebruikers. Dit kan leiden tot beperkingen op privacytools, verhoogde KYC-eisen en striktere monitoring van blockchain-transacties.
Hoe Kunnen Crypto-gebruikers en Bedrijven Zich Beschermen?
Hoewel hackers steeds geavanceerder worden, zijn er manieren waarop zowel bedrijven als individuele crypto-gebruikers hun beveiliging kunnen versterken:
- Gebruik hardware-wallets: Het veiligste alternatief voor het opslaan van cryptomunten blijft een hardware-wallet, die niet direct verbonden is met het internet.
- Schakel multi-factor authenticatie (MFA) in: Extra beveiligingslagen kunnen het moeilijker maken voor aanvallers om toegang te krijgen tot accounts.
- Blijf op de hoogte van beveiligingsrisico’s: Volg nieuws over cyberdreigingen en pas beveiligingsstrategieën aan wanneer nieuwe dreigingen opduiken.
- Vermijd verdachte links en e-mails: Lazarus en andere hackersgroepen gebruiken phishing om toegang te krijgen tot accounts. Controleer altijd de afzender van een e-mail en klik niet zomaar op links.
- Gebruik meerdere exchanges: Het spreiden van fondsen over verschillende beurzen kan het risico verlagen bij een aanval op een specifiek platform.
Cryptobeurzen zelf moeten blijven investeren in geavanceerde cybersecuritymaatregelen, zoals gedragsanalyses, AI-gestuurde dreigingsdetectie en meerlaagse versleuteling van wallets.
Ontvang €20 GRATIS bij de meest voordelige crypto-exchange van Nederland
Finst biedt je de mogelijkheid om snel en eenvoudig crypto te kopen en verkopen tegen de laagste tarieven van Nederland. Als enige exchange met een Proof-of-Reserve garantie, zorgt Finst voor een 1:1 dekking van jouw investeringen. Dit maakt Finst een van de meest betrouwbare en veilige platforms op de markt.
Conclusie: Een Oorlog Tegen Cybercriminaliteit in Crypto
De aanval op Bybit en Phemex laat zien dat zelfs de grootste cryptobeurzen kwetsbaar zijn voor geavanceerde hackersgroepen zoals de Lazarus Group. Noord-Korea blijft zijn cybercapaciteiten inzetten om westerse financiële netwerken te ondermijnen en inkomsten te genereren voor het regime. Dit vormt een grote uitdaging voor de hele cryptosector.
Terwijl overheden en beveiligingsbedrijven werken aan oplossingen om dit soort hacks te voorkomen, moeten crypto-gebruikers en bedrijven zich bewust zijn van de risico’s en proactieve maatregelen nemen. De strijd tegen cybercriminaliteit in de crypto-industrie is nog lang niet gestreden.